今回のPHPの件、うちは何かしないといけないの? サーバー会社が対処しても、まだ終わりではありません。 騒動の前に入られた痕跡 今後入られる可能性のある穴 プロが調べます。
2026年10月21日に公表された、PHP本体の重大な脆弱性(通称「php2shell」)。
入られたサイトも、普段どおり表示されます。痕跡が消える前に、一次チェックを。
WordPress歴15年以上の私が調べて、結果をレポートします。1サイト 10,000円(税込)。
Answer
うちのサイトは、何か対応が必要?
今回の件の大本になっているPHPの穴そのものは、サーバー会社が塞ぎます。
これは運営者が自分で直せるものではなく、WordPressの管理画面からもできません。いわば待つしかありません。
が、それで終わりではありません。サーバーの対応が済んでも、次の2つが残ります。
騒動の前に入られた「痕跡」
騒動の前から、攻撃の動きは確認されていました。修正されても、すでに入られた跡は消えません。
今後入られる可能性のある「穴」
PHPが直っても、WordPress本体・プラグイン・テーマの脆弱性は埋まりません。
この2つは、サーバー会社ではなく、サイト運営者側で対処する必要があります。とはいえ、まず運営者が守っておきたいことが、次の3つです。
- お使いのサーバー会社の「お知らせ」で、PHPの更新が済んだかを確認する。
- 「この脆弱性を直す」とうたうプラグインや、ネットで見つけたコードを、自分で入れない。(PHP本体の問題は、プラグインでは直りません。便乗した偽物にも注意が必要です)
- サーバーのログを、消したり、整理したりしない。(あとで確認する材料になります)
What happened
今回の件を、30秒で
PHP(ピーエイチピー)は、WordPressを動かしている土台のソフトです。10月21日、そのPHP本体に、外部から遠隔操作されかねない重大な欠陥が2件見つかりました。深刻度は、10点満点中9.2(最も高い区分)と評価されています。
- WordPressやプラグインの欠陥ではありません。
土台のPHPの問題なので、WordPressをいつも最新にしていても、影響を受けます。 - サイトのパスワードが破られなくても成り立つ攻撃です。
ログインが必要なく、外からのアクセスだけで狙われる可能性があります。 - 国内でも、大きな混乱になりました。
BASE、Pixiv、DMMなど多くのサービスが、攻撃を警戒して一時停止やメンテナンスに入りました。
IPAなどの公的機関も、注意を呼びかけています。
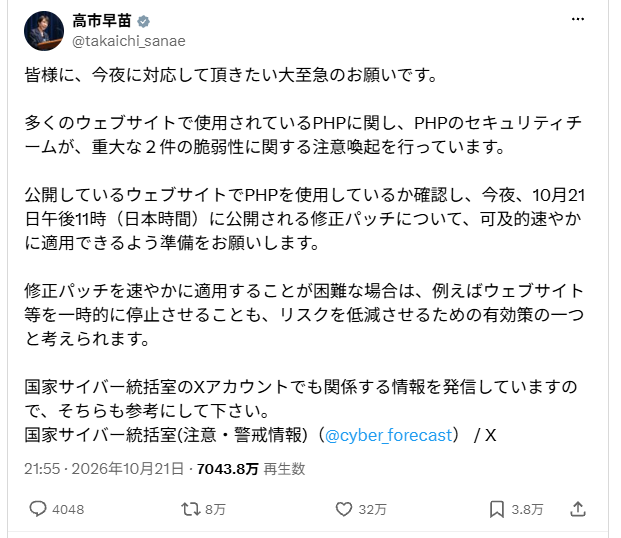
※ 2026年10月22日時点の情報です。最新の状況は、お使いのサーバー会社のお知らせをご確認ください。
Remaining 1
騒動の前に入られた「痕跡」は、
サーバーの修正では消えません
サーバー会社がPHPを更新すれば、“これから”の攻撃は防げます。ですが、騒動の前にすでに入られていた場合、“これまで”に侵入された跡は、PHPが対応しても消えません。
なにが問題かというと、攻撃者は、入ったときに「裏口」を残すことが多いのです。つまり、穴から一度でも侵入されて裏口を作られると、穴を塞いだあとも、好きなように操作され続けてしまいます。
今回は、騒動になる前の10月17日に、すでに攻撃を試みるアクセスが観測されています(Amazon Threat Intelligence調べ)。公開の前後には、高市総理が呼びかけるなど全国的なニュースになり、混乱はまだ続いています。そのため、「うちは大丈夫」とは、隅々まで確認しない限り言えません。
裏口は、サイトを見ただけでは気づけません。なぜなら、入られたサイトも普段どおり表示されるからです。
Risks
入られると、何をされるのか
WordPressのファイルを書き換えられる/
見覚えのないファイルを置かれる
サイトの中に、悪意のあるプログラムを仕込まれます。その結果、サイトを見に来たお客様が、ウイルス感染や詐欺サイトへの誘導の被害に遭うおそれがあります。Googleに「危険なサイト」と判定されると、検索結果や、お客様の信用にも響きます。
サイトやデータベースの情報を、直接抜き取られる
サーバー上のファイルや、データベースに保存されている情報が、丸見えになるおそれがあります。問い合わせフォームの内容、会員情報、注文情報など、お客様や取引先の個人情報が入っていれば、それも一緒に漏れます。
パスワードや鍵(APIキー)を盗まれる
サーバーの中で動いているプログラムの情報(メモリ)から、パスワードやAPIキー、トークンが読み取られる可能性が示されています。盗まれると、決済・メール配信・外部サービスなど、サイト以外にも被害が広がるおそれがあります。
サイトを「踏み台」にされる
気づかないうちに、迷惑メールの送信や、他のサイトへの攻撃に使われることがあります。ドメインやサーバーの評価が下がり、自社のメールが届かなくなるといった形で、あとから問題が表に出ます。また、サーバーが利用停止になる可能性もあります。
※ 実際に被害が出るかどうかは、サイトごとに違います。ここに書いたのは「入られた場合に起こりうること」です。
Remaining 2
今後入られる可能性のある「穴」は、
サーバーの対応では埋まりません
サーバー会社が直すのは、PHPの穴だけです。
WordPress本体、プラグイン、テーマの脆弱性は、別の話で、サーバーの対応では埋まりません。
- 更新を放置している
- 古いPHPのまま動かしている
- WordPressの管理画面は見ているが、サーバーの中は見ていない
- 使っていないプラグインが残っている
- 古いテーマをそのままにしている
こうしたサイトは、今回のPHPの脆弱性の件があってもなくても、入り口が開いたままです。
WordPressの脆弱性は、2025年の1年間だけで1万1千件以上が新たに見つかっています(Patchstack調べ)。そのほとんどはプラグインとテーマで、重要度の高いものは、約半数が公表から24時間以内に攻撃に使われたとされています。
今回の件をきっかけに、痕跡の確認とあわせて、穴の点検もしておくのはいかがでしょうか?
Primary check
「一次チェック」で、痕跡と穴を調べます
私がサーバーとWordPressの両方を調べて、痕跡(すでに入られた形跡がないか)と穴(今後入られるような脆弱性がないか)を確認します。
※ あなたに専門知識は、いりません。
痕跡サーバーとファイル
- PHPのバージョンと、修正版への更新状況
- WordPress本体のファイルが、書き換えられていないか
- 見覚えのないファイル(特に、画像フォルダなどに紛れたPHP)
- 最近更新されたファイルの一覧と、その中身
- 設定ファイル(.htaccess など)の不審な記述
痕跡WordPressの中とログ
- 見覚えのない管理者ユーザー
- 不審な自動実行(cron)や、表示に埋め込まれたスクリプト
- アクセスログ(残っていれば):10月17日以降に、不審なアクセスや、エラー(500)の連続がなかったか
穴今後入られる可能性
- WordPress本体・プラグイン・テーマの更新状況
- 既知の脆弱性がある、プラグイン・テーマ
- 不要な(使っていない)プラグインやテーマ
アクセスログは、日がたつほど消えていきます
WordPressには、標準でアクセスログを記録する機能がありません。
ログはサーバー側の管理画面で見るもので、サーバーによっては、そもそも提供されていないか、保存期間が1週間ほどと短い場合があります。今回問題のあった10月17日から調べたい場合は、ログが残っているうちにご依頼いただくのが確実です。
ログが取れないサーバーでも、チェックはできます。その場合は、ファイルや設定の確認が中心になり、レポートには「ログで確認できなかった範囲」を明記します。
結果は、わかりやすいレポートでお渡しします
お約束できないこと:一次チェックは、「確認できた範囲で、形跡があったかどうか」をお伝えするものです。「安全です」と断言するものではありません。確認できなかった範囲があれば、レポートに正直に書きます。
cost
料金は、1サイト 10,000円(税込)
一次チェックは1サイトにつき10,000円(税込)です。クレジットカード決済のみ、フォーム送信後にお支払いいただきます。
複数のサイトをお持ちの場合は、サイト数ぶんのお支払いで、すべて調べます。同じサーバーに複数のサイトが入っている場合は、まとめて確認できるぶん、進みが早くなります。
調べた結果、修正や復旧が必要になった場合は、作業に着手する前に、必ず内容と金額をご案内します。ご了承をいただくまで、追加の作業は行いません。
flow
お申し込みから、レポートまで
フォームで申し込み
サイトのURL、管理画面とサーバー(できればSSH)の情報を、フォームからお送りください。
お支払い
送信後、そのままお支払い画面(クレジットカード)に進みます。
調査
お支払い確認後、私が順に調査します。ログが短いサーバーは、先に取りかかります。
レポートのご報告
結果を、レポートでお送りします。対処が必要なときは、次の一手もご提案します。
チェックのあとは:レポートで見つかった課題(古いプラグイン、不要なテーマなど)は、そのままご相談いただけます。一度きりの確認ではなく、継続して見てほしい場合は、保守の無料相談もお受けします。
調査に使う情報(ログイン情報・サーバー情報)は、調査のためだけに使い、終了後に変更されることをおすすめします。
フォームに送られた機密項目は、一定時間後に自動で伏せ字になります。
profile
調べるのは、WordPress歴15年以上の私です
株式会社H.T.P. 代表の桐山 智行です。2007年からWeb制作に携わり、2008年の法人化以来、WordPressサイトの制作・改修・保守を続けてきました。
調査は、外注や引き継ぎをせず、最初から最後まで私が行います。不安なことや、わからないことは、遠慮なくご相談ください。
FAQ
サーバー会社がPHPを更新したら、もう大丈夫ではないのですか?
これからのPHPへの直接攻撃は防げます。ただし、更新より前に入られていた場合、その跡は更新では消えません。今回は修正版の公開前から攻撃を試みるアクセスが観測されているため、「更新済み」と「入られていない」は別の話です。
PHPが直れば、WordPressの脆弱性も直るのですか?
いいえ。PHPはサーバー側のソフトで、WordPress本体・プラグイン・テーマは別のソフトです。サーバー会社がPHPを直しても、WordPress側の脆弱性は、更新や整理をしない限り残ります。一次チェックでは、その点検もします。
うちのサイトは小さいので、狙われないのでは?
今回のような攻撃は、特定のサイトを狙うのではなく、世界中のサーバーを機械的に探して行われます。サイトの大きさや知名度は、あまり関係ありません。
SSHが使えない、よくわからない場合は?
SSHがなくても、FTPやWordPressの管理画面だけで確認できる範囲があります。ただしSSHがあれば、ファイルの照合などを素早く、広く確認できます。契約中のサーバーでSSHが使えるかどうかも、お申し込み後にご案内します。
SSHの鍵ファイルは、どう渡せばよいですか?
お申し込み後に届く自動返信メールに、返信する形で、鍵ファイルを添付してお送りください。パスワードで接続できるサーバーは、ホスト名・ユーザー名・パスワードを、お申し込みフォームにご記入ください。
鍵ファイルの用意が難しい場合は、お申し込み後に、サーバーごとの手順をご案内します。
鍵やパスワードは、調査のためだけに使います。終了後は、鍵の削除(または再発行)や、パスワードの変更をおすすめします。
アクセスログが見られないサーバーを使っています。
ログが提供されていない、または保存期間が短いサーバーでも、ファイルや設定、ユーザーの確認はできます。その場合、レポートには「ログで確認できなかった範囲」を明記します。今後に備えて、ログが残るサーバーへの移行をご提案することもできます。
複数のサイトをまとめてお願いできますか?
はい。サイト数ぶんのお支払い(1サイト10,000円)で、すべて確認します。同じサーバーにまとまっている場合は、作業がスムーズです。複数サイトをまとめてご依頼の場合は、お申し込みフォームではなく、お問い合わせフォームから、サイトのURLをすべてお知らせください。お支払い方法をご案内します。
問題が見つかったら、いくらかかりますか?
内容によって異なりますので、一概には言えません。調査の結果をもとに、必要な作業と金額を、着手前に必ずご案内します。ご了承いただくまで、追加の作業は行いません。
「異常なし」なら、安全だと思ってよいですか?
「確認できた範囲では、形跡は見つからなかった」という意味です。「安全」の保証ではありません。確認できなかった範囲があれば、レポートに明記します。
すでに表示がおかしい、広告が出るなど、困っています。
すでに症状が出ている場合は、緊急対応のページからご相談ください。
痕跡が消える前に、
一次チェックを
入られているかどうかは、サイトを見ただけではわかりません。何もなければ、それがわかるだけで、安心して運営を続けられます。もし形跡があった場合も、早く気づくほど、被害を小さくできます。まずは、一次チェックをお申し込みください。
PHP脆弱性 一次チェックのお申し込み
フォーム送信後、お支払い画面(クレジットカード)にお進みください。
お支払い確認後、私が調査を始めます。